Log Nginx di Balik Tunnel Cuma Berisi 127.0.0.1
Ketika koneksi masuk lewat cloudflared, nginx melihat proses lokal, bukan pengunjung. Alamat asli sampai lewat header — tapi tidak pernah tercatat.
Di halaman ini
Saya buka access.log untuk memastikan satu hal: apakah permintaan ke salah satu situs benar-benar datang dari luar, atau ada sesuatu di dalam yang mengulang terus. Kebiasaannya sederhana — lihat beberapa baris terakhir, cari pola.
Yang saya temukan bukan pola. Yang saya temukan satu alamat, berulang di setiap baris: 127.0.0.1.
Bukan “sebagian besar”. Semua. Di artikel sebelumnya saya sempat menyinggung hal ini sekilas; baru kali ini saya membaca berkasnya sampai habis, dan reaksinya tetap sama: ini tidak mungkin benar.
Reaksi pertama saya skeptis pada berkasnya sendiri. Mungkin log-nya salah tulis, atau ada dua berkas dan saya membuka yang keliru, atau log_format-nya ditimpa konfigurasi lain.
Yang aktif hanya dua berkas: /var/log/nginx/access.log dan /var/log/nginx/error.log, keduanya dideklarasikan sekali di level http pada /etc/nginx/nginx.conf; kedua vhost tidak punya deklarasi sendiri. link.demode.id.access.log di direktori yang sama berukuran nol byte dan tidak dirujuk konfigurasi mana pun — sisa vhost lama, bukan log yang sedang menulis.
Soal format, tidak ada log_format kustom: yang dipakai combined bawaan nginx, dan kolom alamatnya hanya $remote_addr. Tidak ada $http_cf_connecting_ip, tidak ada $http_x_forwarded_for. Jadi meski header berisi alamat asli sampai ke nginx, tidak ada kolom yang mencatatnya.
Kesimpulannya lebih tidak nyaman: log-nya tidak rusak, justru sangat jujur. Ia melaporkan persis apa yang dilihat nginx — proses lokal di mesin yang sama. Tidak ada satu baris pun yang salah; yang salah anggapan saya tentang apa yang diukur kolom pertama.
Log yang jujur, tapi tidak menjawab pertanyaan saya
Kolom pertama di access.log adalah alamat sumber koneksi: bukan alamat orang, perangkat, atau jaringan asal, hanya siapa yang membuka soket TCP ke nginx. Kalau yang menyambung adalah proses lain di mesin yang sama, jawabannya 127.0.0.1 — alamat loopback, alamat “saya sendiri”.
Selama bertahun-tahun saya membaca berkas itu sebagai daftar pengunjung. Untuk situs yang portnya terbuka langsung ke internet, anggapan itu kebetulan benar. Di balik tunnel, anggapan yang sama salah total, dan salahnya tidak kelihatan: berkasnya tetap rapi, formatnya tetap benar, jumlah barisnya tetap bertambah setiap hari, dan tak satu pun menjawab pertanyaan yang saya bawa.
Yang hilang hanya satu hal, dan itu justru inti dari seluruh berkas: dari mana permintaan itu datang.
Kenapa ini terjadi: tunnel adalah koneksi keluar
Cloudflare Tunnel membalik arah. Tidak ada port yang dibuka untuk internet masuk. Yang berjalan di server adalah cloudflared, proses yang mendail keluar ke jaringan Cloudflare dan menjaga sambungan itu tetap hidup. Lalu lintas pengunjung menumpang di sambungan itu, masuk lewat ujung yang sudah terhubung, dan diteruskan ke nginx lewat alamat lokal.
Karena itu tidak ada soket TCP dari internet yang menyentuh nginx. Yang menyentuh nginx adalah cloudflared sendiri — proses di mesin yang sama, menghubungi nginx lewat loopback. Di mata kernel ini percakapan antar-proses; di mata nginx, sumbernya tetangganya sendiri. Bukan dugaan: di server ini cloudflared memang berjalan di mesin yang sama, dengan ingress ke http://localhost:80.
Ini bukan kekurangan, justru alasan tunnel dipakai: situs bisa dijangkau tanpa membuka port ke publik, tanpa sertifikat yang diperbarui sendiri, dan tanpa alamat rumah yang terekspos. Harganya, sumber koneksi hilang di tingkat jaringan.
Ini bukan soal nginx kurang teliti: alamat pengunjung tidak pernah sampai ke lapisan itu, karena di sana hanya ada koneksi dari proses lokal. Informasi asal pengunjung, kalau mau dipertahankan, harus dibawa di tingkat aplikasi: sebagai header di dalam permintaan HTTP.
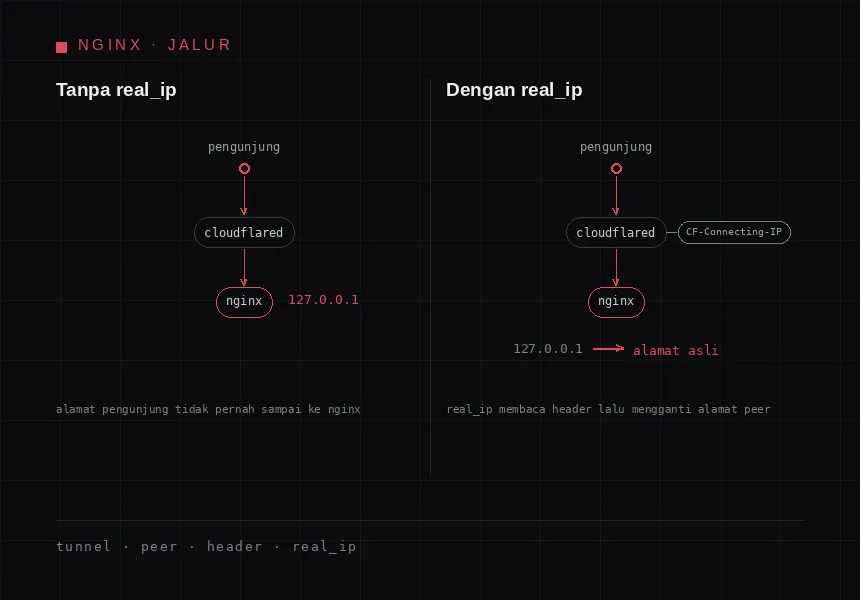
Dua versi jalur yang sama: tanpa real_ip, nginx hanya melihat proses lokal; setelah header dibaca, yang tercatat alamat pengunjung.
Yang ikut salah menilai
Sekali alamat sumber salah, kesalahannya tidak berhenti di log. Apa pun yang membaca alamat itu akan menilai objek yang keliru, karena semuanya membaca variabel yang sama.
Log dan analisis. Kunjungan dari berbagai kota, jaringan, dan perangkat runtuh menjadi satu baris identitas. Jumlah pengunjung tidak bisa dihitung, pola serangan tidak bisa dilacak, dan pertanyaan sederhana seperti “dari mana saja yang membuka halaman ini” tidak punya jawaban. Yang tersisa hanya daftar waktu dan alamat yang diminta.
Pembatasan laju. Di server ini hari ini tidak ada limit_req, limit_conn, maupun geo atau map yang bisa dipakai sebagai kunci. Belum ada yang rusak. Tapi begitu aturan itu ditambahkan dengan $remote_addr sebagai kunci, seluruh pengunjung berbagi satu ember: yang ramai memakai jatah semua orang, yang lain kena 503, dan penyebabnya mustahil ditemukan dari log yang mencatat satu alamat untuk semua orang.
Firewall dan pemblokiran. ufw di mesin ini aktif, tapi semua aturannya berbasis port; satu-satunya yang menyebut alamat adalah pembatasan port 5900 ke jaringan lokal. nftables tidak aktif, fail2ban tidak terpasang, dan nginx tidak punya allow/deny berbasis alamat — satu-satunya deny all untuk dotfile, berbasis path. Jadi hari ini belum ada yang salah menilai. Tapi begitu ada aturan yang membaca alamat sumber, aturan itu akan menilai objek yang salah: memblokir 127.0.0.1 berarti memutus nginx dari cloudflared — situsnya mati, bukan penyerangnya. Di balik tunnel, tembok api di server juga bukan lagi pintu masuk; yang menjaga pintu ada di sisi Cloudflare.
Akses berdasarkan alamat. Halaman admin yang dijaga dengan daftar alamat yang diizinkan akan menolak semua orang, atau menerima semua orang, tergantung bagaimana daftar itu ditulis — karena yang dibandingkan dengan daftar itu 127.0.0.1, bukan pengunjung.
Semua ini satu penyakit dengan gejala berbeda: sesuatu membaca alamat, lalu memutuskan berdasarkan alamat itu.
Cara berpikir memperbaikinya: header dan real_ip
Kalau modelnya sudah jelas, perbaikannya jadi masuk akal tanpa menghafal konfigurasi.
Model saya sekarang: yang melihat koneksi adalah proses lokal, jadi alamat aslinya harus diteruskan lewat header, dan baru berguna kalau ada yang membacanya.
Dua bagian. Pertama, informasi asal harus ikut terkirim — dan ternyata sudah terjadi. Saya menangkap lalu lintas loopback dengan tcpdump sambil mengirim satu permintaan lewat tunnel: TCP ke nginx datang dari 127.0.0.1, tapi di dalam permintaan sudah ada Cf-Connecting-Ip berisi alamat pengunjung, ditambah X-Forwarded-For, Cf-Ipcountry, Cf-Ray, Cf-Visitor, dan X-Forwarded-Proto. Alamat asli sampai ke nginx; yang tidak terjadi adalah pencatatannya — baris log untuk permintaan itu tetap 127.0.0.1.
Kedua, nginx harus diajari membaca header itu. Di server ini belum ada satu pun direktif real_ip, set_real_ip_from, atau real_ip_header di seluruh /etc/nginx. Satu-satunya jejak mirip adalah /etc/nginx/proxy_params, yang mengirim X-Forwarded-For ke backend — meneruskan header, bukan modul realip, dan tidak mengubah $remote_addr. Alamat asli masuk, lewat begitu saja, lalu hilang di log.
Konsepnya dua baris: beri tahu nginx header mana yang dipercaya (real_ip_header), dan dari peer mana header itu boleh dipercaya (set_real_ip_from). Yang kedua paling mudah salah, karena direktif itu mencocokkan alamat peer TCP, bukan alamat di dalam header. Karena cloudflared berjalan di mesin yang sama dan menyambung ke localhost:80, nilai yang benar 127.0.0.1 — bukan rentang IP Cloudflare. Kalau diisi rentang edge, tidak akan pernah cocok, dan gagalnya senyap: tanpa error, hanya log yang tetap berisi 127.0.0.1. ::1 sebagai pengaman IPv6. Kalau cloudflared nanti dipindah ke container, alamat peer-nya berubah — bisa jadi gateway docker — dan nilainya ikut disesuaikan.
Efeknya menyeluruh: setelah $remote_addr berisi alamat asli, semua yang membacanya ikut benar — access.log, key limit_req, aturan izin, variabel apa pun di konfigurasi. Tidak perlu diperbaiki satu per satu, karena masalahnya di satu nilai yang mereka baca bersama.
Saya sengaja tidak menuliskan urutan konfigurasinya: nilainya bergantung pada topologi — di mana cloudflared berjalan, di alamat mana nginx mendengarkan, apakah ada proxy lain di antaranya.
Tapi header bukan kebenaran
Satu hal yang mudah terlewat: header bisa ditulis siapa saja. Kalau nginx mempercayai header dari semua pihak, siapa pun yang bisa mengirim permintaan langsung bisa mengaku sebagai alamat apa saja — dan pembatasan laju yang baru diperbaiki berubah menjadi alat untuk membanjiri alamat orang lain.
Karena itu kepercayaan harus dibatasi: hanya terima nilai header dari alamat yang memang menjadi jalur masuk. Di topologi ini jalurnya sempit — cloudflared di mesin yang sama, meneruskan ke localhost:80 — dan itulah sebabnya 127.0.0.1 jadi batas yang masuk akal. Konsekuensinya: apa pun yang berjalan di mesin yang sama dan bisa menghubungi nginx ikut dipercaya.
Ada juga soal rantai. Dengan lebih dari satu lapisan proxy, header bisa berisi beberapa alamat berurutan, dan yang benar adalah yang paling kanan menurut aturan pemiliknya — bukan yang paling kiri, yang bisa diisi pengunjung. Ini tidak menimbulkan error, hanya log yang terlihat benar padahal tidak.
Yang tersisa
Berkas log itu masih di tempatnya, dan masih berisi 127.0.0.1 di semua baris yang saya buka hari itu. Saya belum memperbaikinya; saya baru selesai memahami kenapa ia begitu. Untuk sementara itu cukup — selama modelnya salah, konfigurasi apa pun terasa benar tanpa bisa saya buktikan.
Yang berubah sederhana: saya tidak lagi membaca access.log sebagai daftar pengunjung, tapi sebagai catatan siapa yang membuka soket ke nginx — dan di balik tunnel jawabannya selalu tetangga sendiri. Kalau ingin tahu siapa pengunjungnya, saya harus bertanya ke tempat lain: ke header yang membawa jawaban itu, dan ke konfigurasi yang memutuskan apakah jawaban itu dipercaya.