REA: Ketika AI Mulai Membongkar Firmware Printer, TV, dan Mobil
Reverse Engineer Anything (REA) meledak viral November 2026. Tool open-source ini memungkinkan AI agent mengotomatisasi analisis firmware dan binary tanpa source code. Artikel ini membahas mekanisme teknis, implikasi rantai pasok, dan postur defensif yang dibutuhkan organisasi.
Di halaman ini
- November 2026: Minggu yang Nggak Disangka
- Apa Itu REA? (Dan Bukan Apa)
- Mekanisme: Dari Firmware ke Evidence Record
- Implikasi Rantai Pasok: “Asumsikan Semua Terbaca”
- Guardrail AI Lab vs Hak Pemilik Hardware
- Postur Defensif: Apa yang Harus Dilakuin Organisasi Sekarang
- Kembali ke Realitas: Bukan Sihir, Bukan Akhir Dunia
- Kesimpulan: Siap atau Tidak, Era Ini Uda Datang
November 2026: Minggu yang Nggak Disangka
Minggu pertama November 2026, repo GitHub morluto/rea melonjak dari puluhan ribu bintang ke 400.000+ dalam hitungan hari. Bukan launch produk, bukan kampanye marketing—cuma tool open-source MIT license yang tiba-tiba jadi pembicaraan di Discord reverse engineering, Reddit r/ClaudeCode, sampai laporan Dragos dan wawancara Scientific American.
Namanya lengkap: Reverse Engineer Anything. Singkatnya: REA.
Yang terjadi bukan cuma hype bintang GitHub. REA bungkusin sesuatu yang selama ini manual, mahal, eksklusif: otomatisasi analisis firmware dan binary skala lewat AI coding agent. Dan pas jadi gratis dan terpaket sebagai MCP server yang bisa dipanggil Claude Code, Cursor, atau Codex—pintu aksesnya terbuka lebar.
Apa Itu REA? (Dan Bukan Apa)
Jujur aja: nama “Reverse Engineer Anything” kebesaran. Realitasnya lebih simpel.
REA itu:
- Jembatan (MCP server) antara AI coding agent (Claude, Cursor, Codex) sama tool RE yang uda ada: Ghidra, IDA Pro, Binwalk, Unblob, TShark, dll.
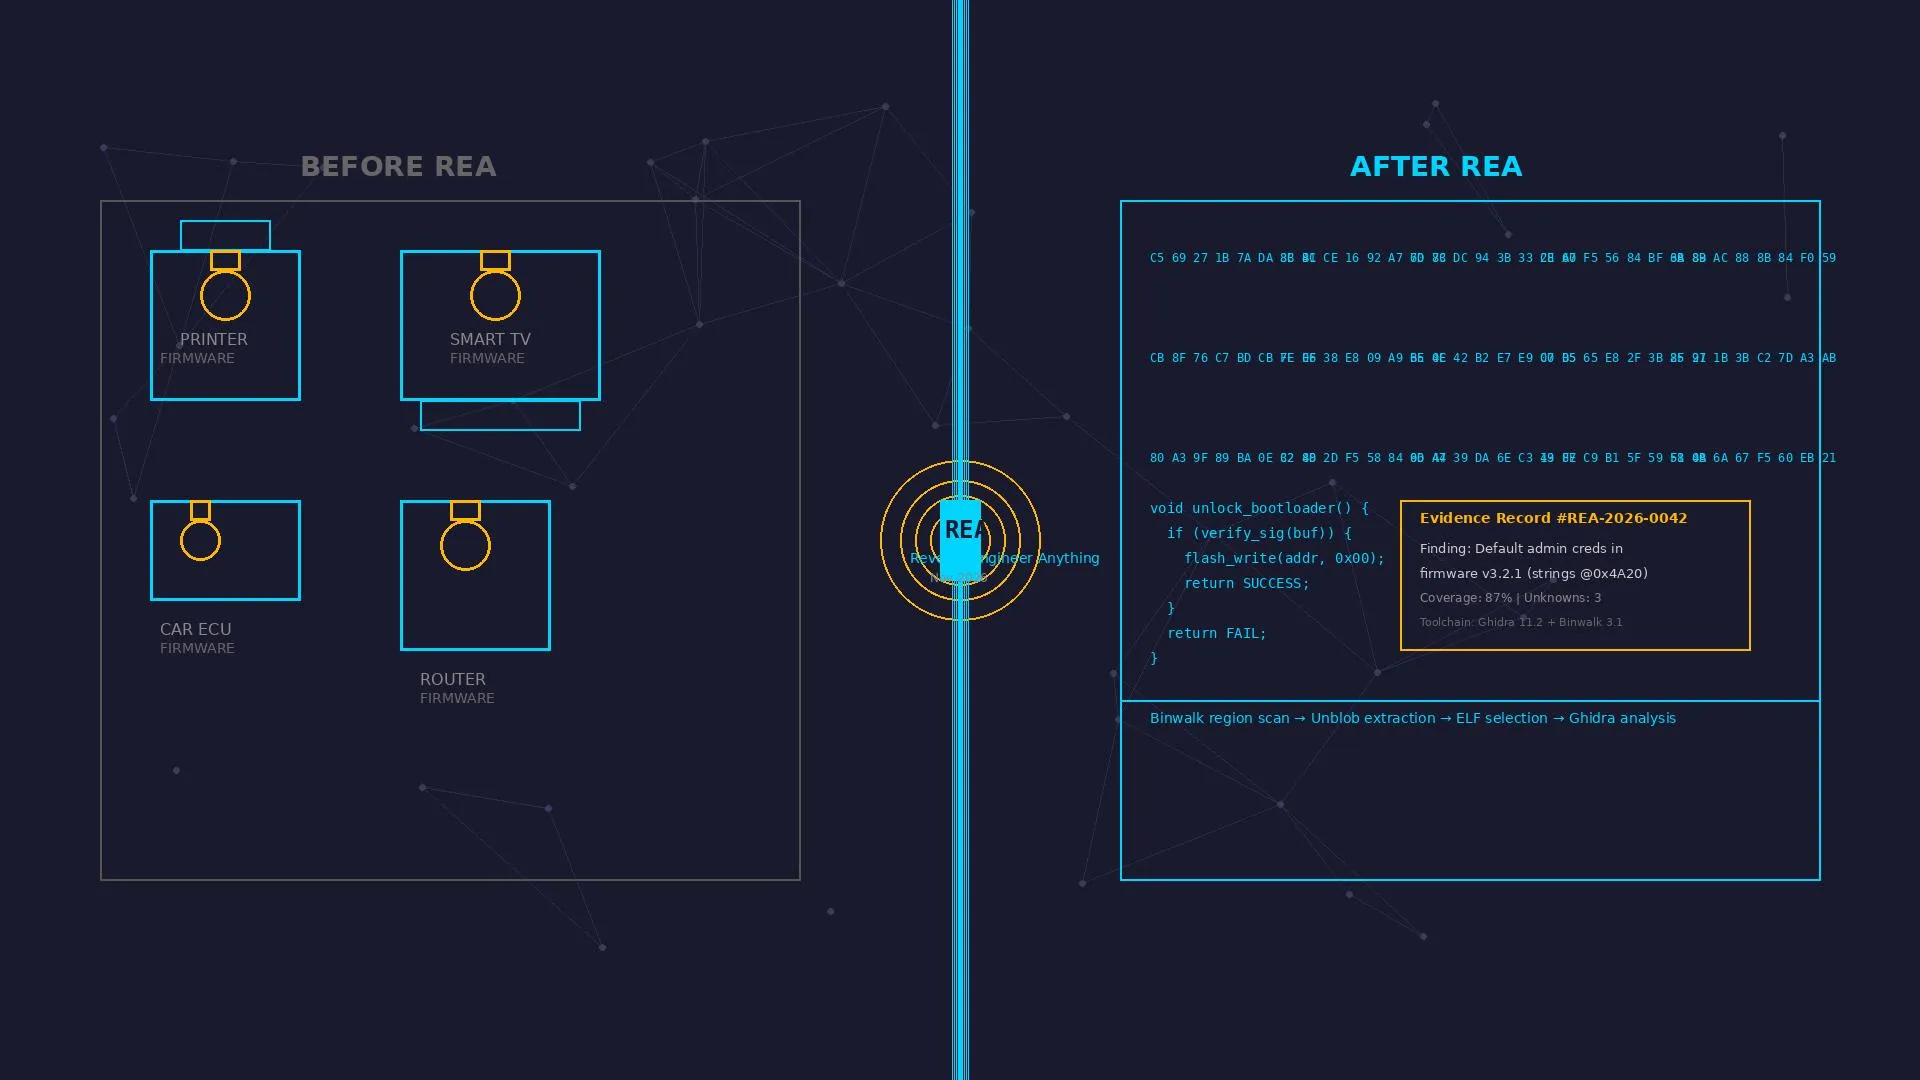
- Orkestrator. REA sendiri ga decompile. Dia suruh agent jalanin tool yang bener, kumpulin hasil, terus bungkus jadi Evidence Record—temuan +
evidence_id+ batasan apa yang ga diselidiki. - Pipeline firmware: Binwalk scan → Unblob ekstrak → pilih ELF → Ghidra/IDA analisis. Linux x64 aja. Butuh device/root/emulasi? Enggak.
REA bukan:
- Decompiler baru. Outputnya pseudocode/assembly dari tool yang uda ada—bukan source code asli pabrikan.
- Sandbox.
SECURITY.mdjujur: “bridge sessions are not a sandbox.” Binary aneh jalanin di VM aja. - Patcher binary. Anotasi di Ghidra cuma di memori session; file asli ga tersentuh.
- Fully local by default. Hasil dekompilasi dikirim ke agent. Kalau agent cloud (Claude, Codex), data ke provider. Mau fully local? Siapin local model, tapi kualitas turun.
Mekanisme: Dari Firmware ke Evidence Record
Alur kerja firmware REA kaya gini:
Firmware binary → Binwalk (region scan) → Unblob (ekstraksi)
  → Pilih ELF yang relevan → Ghidra/IDA/Hopper (analisis native)
  → Agent baca pseudocode, assembly, strings, symbols, xrefs
  → Kembalikan Evidence Record: temuan + coverage + unknowns
Yang beda: setiap finding berbukti. Agent ga bisa “nebak” logika—harus nunjukin ke instruksi assembly, string terdekripsi, atau cross-reference fungsi. Apa yang ga diselidiki, tertulis eksplisit sebagai unknown. Ini bukan keajaiban AI; ini bookkeeping ketat yang selama ini manual dan rawan lupa.
Komunitas uda dokumen puluhan kasus nyata:
- Firmware Sony A6000 3.21: patch 2-byte buat electronic shutter silent (nanti brick, recovery via SWD)
- Router lama: reset password admin lewat vuln yang ketemu Codex + REA ~40 menit
- Smart TV Samsung: protokol Bluetooth remote Apple TV gen-1 dibongkar, driver Linux dibuat
- Camera Xiaomi 360: chip-off firmware extraction + modifikasi biar ga bergantung cloud
Bukan teori. Orang uda modifikasi hardware yang mereka beli—printer, TV, kamera, router—ganti firmware pabrikan dengan alternatif open-source atau “vibe-coded.”
Implikasi Rantai Pasok: “Asumsikan Semua Terbaca”
Laporan Dragos November 2026 nyatet tegas: “Plan as if every device, binary and protocol you run is readable, because for all intents and purposes, it is.”
Kenapa rantai pasok jadi titik lemah kritis?
-
Satu komponen terbaca → puluhan sektor terekspos. Satu RTOS network stack yang dipakai keluarga produk inverter surya, relay substation, dan gateway industri—dibaca sekali, dieksploitasi di mana-mana downstream.
-
Firmware shared across product families. Satu binary yang jalan di ribuan device IoT, PLC, robot controller, medical device. Temuan satu = vektor serbuan skala armada.
-
Tim keamanan minimal. Sektor energi, manufaktur kritis, defense industrial base—banyak yang diurus satu orang yang juga handle help desk. REA nge-drop biaya eksploitasi drastis: default password, exposed service, unpatched firmware—semua jadi “murah di skala besar.”
-
Software Bill of Materials (SBOM) jadi darurat. Bukan compliance checkbox. Butuh mapping setiap remote access path dan vendor connection, serta monitoring east-west traffic di jaringan OT—bukan cuma perimeter.
Tabel eksposur Dragos (ringkas):
| Sektor | Target Paling Terbaca | Dampak Paling Mungkin | Eksposur |
|---|---|---|---|
| Energi | IED substation, protection relay, inverter firmware, gateway | Weaponization cepat flaw relay/inverter di seluruh armada | Tinggi |
| Manufaktur Kritis | Keluarga PLC, robot controller, engineering software | Line stoppage, logic tampering, IP theft dari controller code | Tinggi |
| Defense Industrial Base | Manufacturing OT, supplier firmware | Supply chain compromise & IP loss | Elevated |
Guardrail AI Lab vs Hak Pemilik Hardware
Sisi lain yang muncul bersamaan: guardrail tiba-tiba.
Minggu yang sama REA meledak, laporan 404 Media dan thread Discord REA catet: pengguna Claude Code dan OpenAI Codex tiba-tiba diblokir pas mau reverse engineering perangkat milik mereka sendiri—unbrick IoT, buang surveillance ads di smart TV, ganti OS printer.
Anthropic dan OpenAI nambah safety check yang mencegah “cyber abuse” dan “decompilation.” Akun dibanned. Reddit r/ClaudeCode: “The Dream is dead. REA is not likely to work with Claude.”
Ini bikin dinamika aneh: lab AI besar melindungi korporasi hardware besar pas pengguna nemu cara pake LLM buat ngelak batasan buatan yang dipasang pabrikan di perangkat yang uda dibeli.
Morluto (pembuat REA, pseudonim) ke Scientific American: “REA lets artificial intelligence agents pull apart programs and reconstitute them to their users’ liking.” Discord komunitas penuh contoh: printer, TV, baby monitor jadi AI assistant, IoT terbengkalai dibangun ulang.
Tapi guardrail acak tanpa warning pada model yang sama—hari ini bisa, besok diblokir—bikin ekosistem rapuh. Kayak catet user: “I am investing in hardware and trying to stay up to speed because the frontier labs guardrails will randomly change without warning on the same model.”
Postur Defensif: Apa yang Harus Dilakuin Organisasi Sekarang
Bukan soal mencegah REA—tool ini open-source, MIT-licensed, uda di tangan ribuan orang. Bukan soal mencegah reverse engineering—itu hak hukum di banyak yurisdiksi buat interoperabilitas, keamanan, riset.
Yang bisa (dan harus) dilakuin:
1. Inventarisasi & SBOM Real-time
- Generate SBOM (CycloneDX/SPDX) untuk setiap firmware dan binary yang jalan di lingkungan Anda—termasuk vendor software, PLC firmware, inverter, gateway.
- Otomatisasi via CI/CD pipeline, bukan spreadsheet manual.
- Tag komponen dengan
rea-analyzable: true/falseberdasarkan apakah binary/firmware bisa diekstrak Binwalk/Unblob.
2. Asumsikan Kebocoran Desain
- Desain sistem dengan asumsi: adversary punya pseudocode assembly firmware Anda.
- Hardening bukan “security through obscurity.” Default credential, backdoor debug, unencrypted config—semua akan ditemukan.
- Rotasi kredensial, disable unused service, encrypt config at rest.
3. Monitoring East-West, Bukan Cuma Perimeter
- REA memungkinkan analisis packet capture (PCAP via TShark) dan logic signal (sigrok). Adversary bisa reconstruct protocol dari traffic passif.
- Deploy network segmentation ketat, anomaly detection pada protocol OT/ICS, logging east-west traffic antar device.
4. Vendor Accountability & Contractual Leverage
- Tanyakan ke vendor: “Bagaimana firmware ini tahan analisis REA/Ghidra?” Minta evidence hardening.
- Kontrak: klausul mandatory security update timeline, SBOM delivery, right-to-repair/interoperability clause.
- Evaluasi vendor yang menolak transparency—mereka jadi single point of failure.
5. Internal Capability: Jangan Tunggu Vendor
- Bangun tim/kemampuan internal menjalankan REA sendiri. Uji firmware sebelum deploy ke produksi.
- Red team exercise: “Jika saya punya REA + Ghidra + firmware ini, apa yang saya temuin dalam 4 jam?”
- Dokumentasikan finding, prioritaskan patch/mitigasi, ulang berkala.
6. Legal & Compliance Prep
- Cek yurisdiksi: anti-circumvention law (DMCA 1201 US, EUCD Art 6 EU, UU ITE Indonesia) punya pengecualian interoperabilitas/keamanan. Tapi area abu-abu luas.
- Policy internal: kapan REA boleh dipakai, target apa saja, chain of custody evidence, reporting line.
- Jangan biarkan shadow REA—karyawan jalanin di laptop pribadi tanpa oversight.
Kembali ke Realitas: Bukan Sihir, Bukan Akhir Dunia
REA tidak “membuka semua kunci.” Dia:
- Butuh binary/firmware file (akses fisik atau download)
- Butuh Linux x64 + Ghidra/IDA/Hopper terinstall
- Butuh agent coding (Claude/Cursor/Codex) + kredit API atau local model
- Butuh waktu: analisis firmware 100MB+ bisa ratusan ribu token, berjam-jam
- Hasilkan evidence, bukan source code asli—masih butuh manusia interpretasi & validasi
ZDNET catet tepat: “Much of the work targets the software that determines what owners can do with hardware they already possess… For now, the clearest development is not that AI can ‘reverse-engineer anything.’ It’s that coding agents are making some existing forms of device modification more accessible while exposing owners to the responsibilities of maintaining the software their manufacturers once controlled.”
Inilah intinya: aksesibilitas naik, tanggung jawab bergeser.
Kesimpulan: Siap atau Tidak, Era Ini Uda Datang
November 2026 bukan titik awal reverse engineering—itu uda ada sejak BIOS clean-room Compaq 1982. Titik baliknya: biaya analisis turun mendekati nol, kecepatan naik orde magnitudo, barrier to entry hilang.
Organisasi yang menang bukan yang coba blokir REA (mustahil), tapi yang:
- Menerima keterbukaan sebagai default—desain aman meski binary terbaca
- Menginvestasikan visibilitas—SBOM, monitoring, red team internal
- Memaksa transparansi vendor—kontrak, audit, leverage pembelian
- Membangun kemampuan internal—jangan bergantung vendor buat tahu celah firmware sendiri
REA adalah cermin. Dia nunjukin apa yang uda ada di firmware Anda selama ini—cuma sekarang, siapa pun dengan laptop dan koneksi internet bisa liat.
Pertanyaan bukan “apakah kita aman dari REA?” Tapi: “apakah firmware kita siap dibaca?”
Artikel ini bagian dari seri “AI Security & Supply Chain” demode.id. Topik terkait: SBOM automation, OT network monitoring, vendor risk assessment, right-to-repair legislation.